GMOインターネットグループは2026年11月2日、グループ会社のGMOインターネットが運営する「お名前.com デスクトップクラウド」への不正アクセスについて会見を開き、説明と謝罪をした。一方、同グループでは、GMOグローバルサインやGMOペイメントゲートウェイでも不正アクセスに関する事案が発生している。GMOグローバルサインの事案については記者からの質問を受けて説明された一方、同日に公表されたGMOペイメントゲートウェイの事案については、会見では触れられなかった。
このことについて、GMOインターネットグループは、「グループ各社の事案は、それぞれの会社からお知らせしております」と説明した。
-
 GMOインターネットグループ本社
-
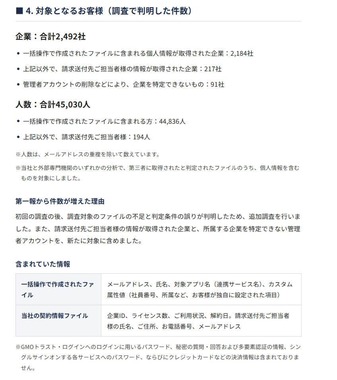 GMOグローバルサインの発表より
-
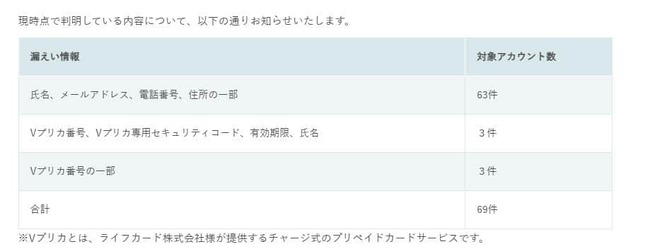 GMOペイメントゲートウェイの発表より
「現在、グループ全体のサービスの総点検を進めております」
GMOグローバルサインをめぐっては10月30日、同社が提供するシングルサインオンサービス「GMOトラスト・ログイン」で、設定ミスにより17年11月から約9年間、外部から顧客の情報を閲覧できる状態だったと発表。対象者は2492社、4万5030人で、情報が第三者により取得されたことも判明したとしている。
また、11月2日には、GMOペイメントゲートウェイがライフカードに提供している決済支援サービスで「不正なユーザーによる行為」があり、顧客情報の一部が窃取された可能性があると発表した。氏名やメールアドレス、電話番号、ライフカードのプリペイドカード「Vプリカ」の番号などが漏洩した可能性があり、計69件が対象という。
2日の会見では、「GMOトラスト・ログイン」の事案については、記者からの質問を受けて熊谷正寿代表が「本来はアラートが上がるべき案件」だったとして、なぜ解決されなかったのかについては今後調査していくとした。また、GMOグローバルサインの担当責任者も経緯を説明。今後の対策は11月30日までをめどに進めているとしていた。
しかし、会見と同日に発表されたGMOペイメントゲートウェイの事案については、会見で触れられることはなかった。
この2社の事案を会見で積極的に説明しなかった理由について、GMOインターネットグループに尋ねたところ、
「11月2日の記者会見は、『お名前.com デスクトップクラウド』への不正アクセスについて、経緯、お客様への対応、今後の取り組みをご説明するために開催いたしました。グループ各社の事案は、それぞれの会社からお知らせしております」
と説明した。
この2社の事案について、今後あらためて説明の場を設ける予定があるのかについて尋ねたところ、「GMOトラスト・ログイン」の事案については、「再発防止策の実施状況を、すべての対策が完了するまで毎月ご報告いたします(初回は11月30日を予定)」とした。
GMOペイメントゲートウェイの事案については、「今後お知らせすべき事項が判明した場合は、同社から速やかにお知らせいたします」という。
グループ会社で情報セキュリティの事案が相次いでいることについて、
「お客様と関係者の皆様にご迷惑とご心配をおかけしていることを、重く受け止めております。現在、グループ全体のサービスの総点検を進めております。あわせて、これまでの取り組みが有効であったかを検証しており、検証と再発防止の進め方は、どのような形がよいかを検討したうえで、お伝えすべき段階でお知らせいたします」
とコメントした。