ライフスタイルブランド「無印良品」を運営する良品計画(東京都文京区)は2026年11月9日、「無印良品ネットストア」で第三者による多数のログイン試行(リスト型攻撃)による不正ログインが行われた可能性があると発表した。
-
 無印良品
-
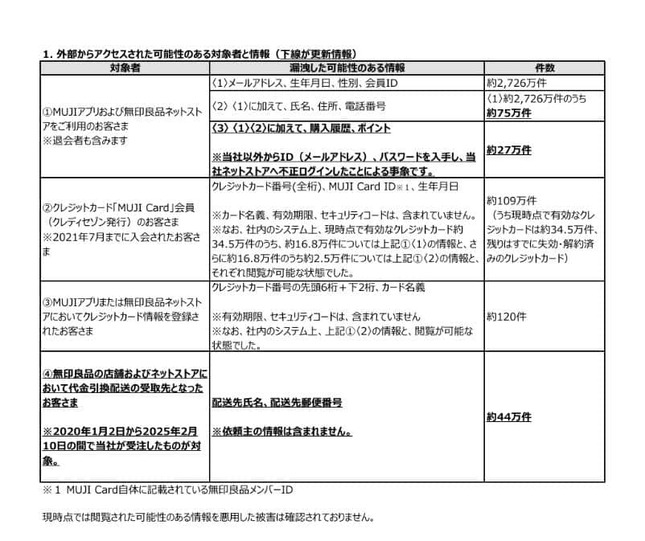 外部からアクセスされた可能性のある対象者と情報。良品計画の発表より
代引き配送の利用者約44万件の漏えい可能性も新たに発覚
無印良品をめぐっては、10月30日に公式アプリ「MUJIアプリ」に不正アクセスがあり、退会者を含む会員約2726万件のメールアドレス、生年月日、性別が漏えいした可能性があると発表した。クレジットカード情報等は含まれないとしていた。
しかし11月4日、アプリに加えてネットストアの利用者も含まれ、一部では氏名、住所、電話番号も漏洩した可能性があることが判明したと発表。さらに、クレジットカード「MUJI Card」に21年7月までに入会した登録者約109万件のクレジットカード番号全桁等も漏洩した可能性があるともした。同社は当時、独自特典付与のためカード情報を取得しており、システム上にデータが残っていたと説明している。
6日には、ネットストアの全サービスとアプリの会員証バーコード表示以外のサービスを一時停止した。
さらに良品計画は9日、一連の情報漏えい問題に関する第四報を公表。ネットストアで、第三者が外部から取得したとみられるパスワード等を使用して何度もログインを試みる「リスト型攻撃」により、第三者による不正なログインが行われた可能性があると判明したと発表した。約27万件が対象という。
また、20年1月2日から25年2月10日に代引き配送を利用した人約44万件についても、受け取り先となった氏名と郵便番号が漏えいした可能性があるという。
これらを踏まえ、セキュリティ強化のためネットストアの再開を延期するとした。ネットストア再開時には、利用者全員にパスワードの再設定を依頼する方針という。その際には、他社サービスとは異なるパスワードを設定するよう呼びかけている。
情報が漏えいした可能性がある対象者には、10日から同社およびクレジットカードの発行元であるクレディセゾンから、メールまたは郵送で個別に連絡するとした。