楽天証券は2026年11月17日、第三者による不正アクセスにより、テスト環境のシステム内で管理していた顧客情報などが外部へ流出した可能性があると発表した。最大約1572万口座分が対象となる可能性がある。18日、同社は取材に、個人情報を含む情報が外部に漏えいしたこと自体は確認していると説明した。
そもそも、なぜテスト環境に実際の顧客情報があったのか。その理由について、社内システムのアップグレードの検証のため、一時的に本番環境の顧客情報を移していたと説明している。
-
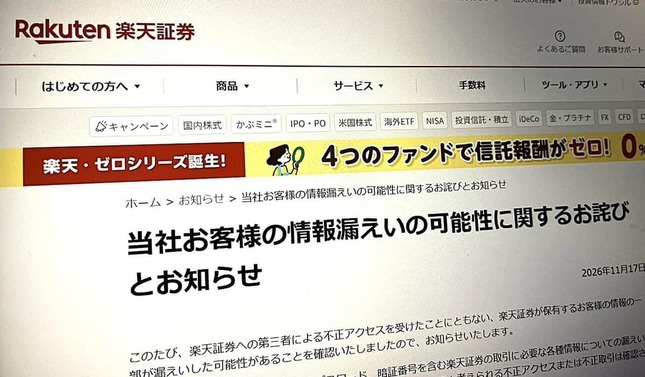 楽天証券
-
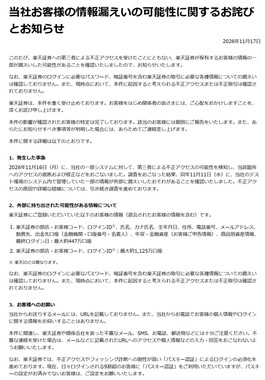 楽天証券の発表より
普段は「完全にダミーのものしかない状態」だったが...
楽天証券の発表によると、最大約1125万口座で、楽天証券の部店・お客様コード、ログインIDが漏えいした可能性がある。
また、最大約447万口座で、これらの情報に加え、氏名、生年月日、住所、電話番号、メールアドレス、勤務先、出金先口座、利用者が申請した年収・金融資産、商品別資産情報、最終ログイン日が漏えいした可能性があるという。
対象となる口座には、退会した会員のものも含まれるという。また、いずれも楽天証券のログインに必要なパスワードや取引に必要な暗証番号は含まれない。ログインIDは楽天市場などで使用する「楽天ID」とは異なる。
楽天証券は、影響が確認された顧客の特定は完了しており、該当する顧客には個別に報告するとしている。また利用者へ向けては、「パスキー認証」の設定を呼びかけている。
18日にJ-CASTニュースの取材に応じた楽天証券は、発表では「漏えいした可能性がある」としていたが、個人情報を含む情報が外部に漏えいしたこと自体は確認していると説明した。また、漏えいした可能性のある情報の異なる最大約1125万件と最大約447万件の口座は重複していないとした。
SNSでは、テスト環境で顧客情報を取り扱っていたことに対し、批判や疑問の声が寄せられている。なぜ、テスト環境に顧客の個人情報を保持していたのか。
楽天証券は、「通常では、テスト環境において、お客様の個人情報は保管しておりません」とした。しかし、不正アクセスを受けたタイミングは、「社内システムのアップグレードのために、一部のお客様の本番環境の情報を用いた検証が必要だった」とし、一定期間、顧客情報をテスト環境に移していたのだと説明した。
普段は「完全にダミーのものしかない状態」といい、顧客情報を移すことも「担当者ベースで勝手にできるものではなく、社内でも然るべき手続きを取り、セキュリティ対策も整えていたつもり」だったが、不正アクセスされてしまったと説明した。