旅行代理店大手のエイチ・アイ・エスは2026年10月7日、同社タイ法人である「H.I.S. TOURS CO., LTD.」のネットワークが第三者による不正アクセスを受け、最大627人のパスポート情報やアレルギー情報が流出したおそれがあると発表した。エイチ・アイ・エスの発表によると、不正アクセスを検知したのは25年12月、パスポート情報流出の可能性が指摘されたのは26年2月だ。なぜこのタイミングでの公表となったのか、SNSでは疑問の声も上がっている。
-
 エイチ・アイ・エスは最大627人の旅券情報が流出した可能性があると発表した
-
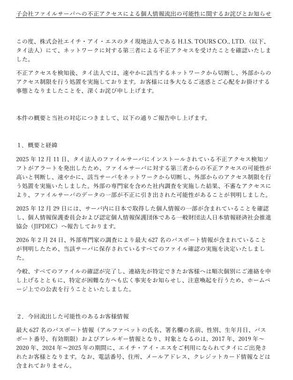 エイチ・アイ・エスが発表した事案の経緯
「広く事実をお知らせし、注意喚起を行うため」公表
エイチ・アイ・エスの発表によると、流出した可能性があるのはアルファベットの氏名、パスポートの署名欄の名前、性別、生年月日、パスポート番号、パスポートの有効期限と、アレルギー情報。対象となったのは17年、19年~20年、24年~25年の期間にエイチ・アイ・エスを利用しタイを訪れた客だ。電話番号、住所、メールアドレス、クレジットカード情報等は含まれていないという。
発表によると、25年12月11日にタイ法人のファイルサーバーにインストールされている不正アクセス検知ソフトがアラートを検出。該当サーバに対し外部からのアクセス制限を行う対処をしたうえで、外部専門家を含む社内調査を実施した。その結果、「不審なアクセスにより、ファイルサーバーのデータの一部が不正に引き出された可能性がある」と判明した。
12月29日に、このサーバー内に「日本で取得した個人情報の一部」が含まれていたことを確認し、個人情報保護委員会と一般財団法人日本情報経済社会推進協会(JIPDEC)に報告した。
その後26年2月24日に、外部専門家の調査により最大627人のパスポート情報が含まれていることが判明したという。これを受け、このサーバーに含まれているすべてのファイルの確認の実施を決定したとした。
今回、すべてのファイルの確認が完了し、連絡先が特定できた対象者に個別に連絡するとともに、特定ができない対象者へも「広く事実をお知らせし、注意喚起を行うため」として、事案を公表したと説明している。
しかし、外部専門家からパスポート情報流出の可能性があると指摘を受けてから7か月余りが経っている。発表のタイミングに、SNSでは疑問の声が上がっている。